
Datenschutz DSG und DSGVO
Rechtliche Grundlagen der Lead-Generierung in der Schweiz
Warum das Recht bei der Lead-Generierung zählt
Veröffentlicht am 12. Juni 2024, 7. Oktober 2026 | 7 Min. Lesezeit
Wer Leads gewinnt, sammelt Personendaten: Namen, E-Mail-Adressen, Telefonnummern, manchmal auch Surfverhalten. Seit dem 1. September 2023 gilt in der Schweiz das revidierte Datenschutzgesetz (DSG). Es verlangt, dass Unternehmen transparent mit diesen Daten umgehen und sie sorgfältig schützen. Für das E-Mail-Marketing kommt das Wettbewerbsrecht dazu, für Besuchende aus der EU unter Umständen die DSGVO.
Welche Regelwerke sind relevant?
Regelwerke im Überblick
DSG
DatenschutzgesetzRegelt, wie Unternehmen in der Schweiz Personendaten bearbeiten: transparent, zweckgebunden und sicher.
UWG
WettbewerbsrechtRegelt unter anderem Massenwerbung per E-Mail. Hier liegt die Opt-in-Pflicht für Newsletter.
FMG
FernmeldegesetzEnthält Regeln zu Cookies und ähnlichen Technologien auf Websites.
DSGVO
EU-RechtKann auch für Schweizer Unternehmen gelten, die ihr Angebot gezielt an Personen in der EU richten.
1. Transparenz und Informationspflicht
Das DSG verlangt, dass Sie Personen bei der Datenerhebung informieren: Wer erhebt die Daten, wofür und wie lange werden sie gespeichert? Dazu gehört eine Datenschutzerklärung, die verständlich und leicht auffindbar ist, zum Beispiel im Footer und bei jedem Formular. Erheben Sie nur die Daten, die Sie wirklich brauchen, und verwenden Sie sie nur für den Zweck, den Sie angegeben haben.
Eine Einwilligung ist nach DSG nicht für jede Datenbearbeitung nötig. Wo sie aber verlangt wird, etwa bei besonders schützenswerten Daten, muss sie freiwillig, informiert und nachweisbar sein.
2. E-Mail-Marketing: Opt-in nach UWG
Newsletter und andere Massen-E-Mails dürfen Sie in der Schweiz nur mit vorheriger Einwilligung der Empfangenden versenden. Diese Pflicht stammt aus dem UWG, nicht aus dem DSG. Jede Mail muss ausserdem den korrekten Absender nennen und eine einfache, kostenlose Abmeldung bieten.
Eine Ausnahme gilt für Bestandskunden: Wer Ihre Kontaktdaten beim Kauf hinterlassen hat und auf die Abmeldemöglichkeit hingewiesen wurde, darf Werbung für ähnliche Produkte oder Dienstleistungen erhalten.
Das Double-Opt-in (Bestätigung der Anmeldung durch einen zweiten Klick in einer E-Mail) ist gesetzlich nicht vorgeschrieben. Es gilt aber als Best Practice, weil Sie damit die Einwilligung nachweisen können. Das ist wichtig, falls jemand behauptet, nie zugestimmt zu haben.
3. Rechte der betroffenen Personen
Personen dürfen wissen, welche Daten Sie über sie gespeichert haben, und deren Berichtigung, Löschung oder Einschränkung verlangen. Legen Sie intern fest, wer solche Anfragen bearbeitet und wie schnell. Widerruft jemand seine Einwilligung oder werden die Daten nicht mehr gebraucht, müssen Sie sie löschen, sofern keine Aufbewahrungspflicht entgegensteht.
4. Datensicherheit
Sie müssen Personendaten mit geeigneten technischen und organisatorischen Massnahmen vor unberechtigtem Zugriff, Verlust und Missbrauch schützen. Dazu gehören eine verschlüsselte Übertragung (HTTPS) bei Formularen, klare Zugriffsrechte und regelmässige Überprüfungen. Setzen Sie Tools von Anbietern im Ausland ein, etwa für Newsletter oder CRM, prüfen Sie auch deren Datenschutzniveau.
5. Cookies und Tracking
Ob ein Cookie-Banner nötig ist, hängt davon ab, welche Cookies und Tools Sie einsetzen und wer Ihre Website besucht. In der Schweiz müssen Websitebesuchende über Cookies informiert werden und sie ablehnen können. Für Besuchende aus der EU verlangt die DSGVO in der Regel eine vorherige Einwilligung für nicht notwendige Cookies. Die meisten Unternehmen lösen das daher einheitlich mit einem Cookie-Banner, der auf die eingesetzten Tools abgestimmt ist.
DSG und DSGVO im Vergleich
| Schweizer DSG | EU-DSGVO | |
|---|---|---|
| Geltung | Unternehmen mit Sitz in der Schweiz und Sachverhalte, die sich in der Schweiz auswirken. | Verarbeitung von Daten von Personen in der EU, auch durch Schweizer Unternehmen mit Angeboten an die EU. |
| Rechtsgrundlage | Einwilligung nur, wo das Gesetz sie verlangt (z. B. bei besonders schützenswerten Daten). | Jede Verarbeitung braucht eine Rechtsgrundlage, im Marketing oft die Einwilligung. |
| Informationspflicht | Bei der Beschaffung von Personendaten, meist per Datenschutzerklärung. | Umfassender als im DSG. |
| Meldung von Datenpannen | So rasch wie möglich, bei voraussichtlich hohem Risiko. | Innert 72 Stunden. |
| Sanktionen | Bussen bis CHF 250'000 gegen verantwortliche Einzelpersonen, bei vorsätzlichem Verstoss. | Bis 20 Mio. Euro oder 4 % des weltweiten Jahresumsatzes, gegen das Unternehmen. |
Die Neufassung des DSG sieht auch verschärfte Sanktionen bei Verstössen vor. Besonders schwerwiegende Datenschutzverletzungen können hohe Bussgelder nach sich ziehen. Für Unternehmen ist es daher entscheidend, die gesetzlichen Anforderungen genau zu kennen und umzusetzen, um rechtliche Risiken zu vermeiden.
Bussen und Sanktionen
Das revidierte DSG sieht bei vorsätzlichen Verstössen, etwa gegen die Informationspflicht, Bussen bis CHF 250'000 vor. Diese treffen nicht das Unternehmen, sondern die verantwortlichen Personen darin. Dazu kommen die Folgen für Ihr Image, wenn Kundschaft das Vertrauen verliert. Für Verstösse gegen die Opt-in-Pflicht beim E-Mail-Marketing sieht das UWG eigene Sanktionen vor.
Checkliste: Lead-Generierung rechtlich sauber aufsetzen
1
Datenschutzerklärung
Verständlich, aktuell und von jeder Seite aus erreichbar.
2
Formulare
Zweck der Datenerhebung nennen, nur nötige Felder abfragen.
3
Newsletter-Einwilligung
Opt-in einholen, Double-Opt-in einsetzen und die Zustimmung dokumentieren.
4
Abmeldung
Klarer Absender und einfacher Abmeldelink in jeder Mail.
5
Betroffenenrechte
Ein fester Ablauf für Auskunft, Berichtigung und Löschung.
6
Datensicherheit
HTTPS, Zugriffsrechte und regelmässige Überprüfung.
7
Cookies und Tools
Cookie-Hinweis passend zu den eingesetzten Tools, Anbieter im Ausland prüfen.
8
Fachliche Prüfung
AGB, Datenschutzerklärung und Formulartexte von Fachpersonen kontrollieren lassen.
Praxisbeispiel: Datenschutz auf der Website richtig umgesetzt
Vor der Einführung des revidierten DSG war vieles unklar: Braucht es zwingend einen Cookie-Banner? Wie müssen Hinweise auf Websites und in Formularen aussehen? Wir haben für unsere Kunden die AGB, die Datenschutzerklärung und die Einwilligungen in den Formularen umfassend geprüft und die gesetzlichen Vorgaben umgesetzt. Damit alles rechtlich einwandfrei ist, geht jede Anpassung vor der Aufschaltung an unseren auf Datenschutz spezialisierten Anwalt. Er prüft sie und korrigiert sie bei Bedarf.
Die folgenden Beispiele zeigen ein datenschutzkonformes Kontaktformular sowie einen Cookie-Banner, wie wir sie für unsere Kunden umsetzen.
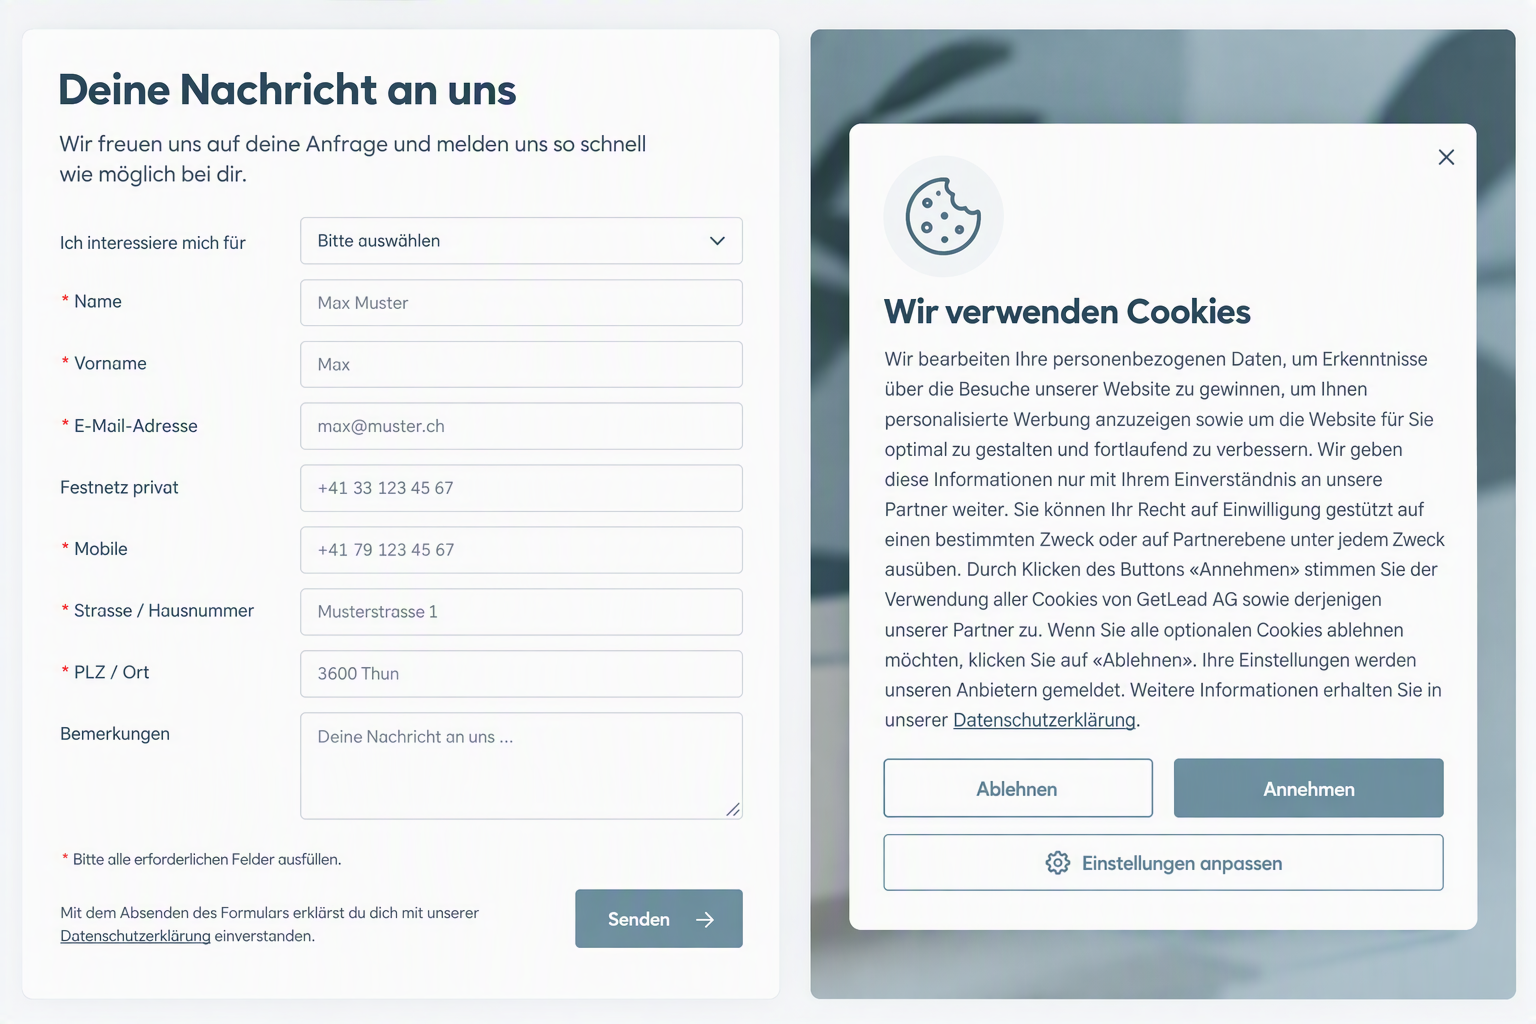
So reduzieren wir rechtliche Risiken und sorgen dafür, dass die Anforderungen des Datenschutzes in der Praxis zuverlässig umgesetzt werden.
Häufige Fragen zur rechtssicheren Lead-Generierung
Gilt die DSGVO auch für Schweizer KMU?
Sie kann es. Richten Sie Ihr Angebot gezielt an Personen in der EU oder beobachten Sie deren Verhalten, etwa mit Tracking, kann die DSGVO zusätzlich zum Schweizer DSG gelten. Wer ausschliesslich in der Schweiz tätig ist, muss primär das DSG beachten.
Brauche ich ein Double-Opt-in?
Gesetzlich vorgeschrieben ist es in der Schweiz nicht. Es ist aber Best Practice, weil Sie damit nachweisen können, dass die Person der Anmeldung zugestimmt hat.
Muss ich einen Cookie-Banner einsetzen?
Das hängt von Ihren Tools und Ihrer Zielgruppe ab. In der Schweiz müssen Besuchende informiert werden und Cookies ablehnen können. Für Besuchende aus der EU ist in der Regel eine vorherige Einwilligung nötig. Wir prüfen gerne, was für Ihre Website gilt.
Wer haftet bei Verstössen gegen das DSG?
Bussen richten sich gegen die verantwortlichen Einzelpersonen im Unternehmen, etwa die Geschäftsleitung, und kommen bei vorsätzlichen Verstössen in Frage. Klären Sie deshalb intern, wer für den Datenschutz zuständig ist.
Benötige ich für jedes Formular eine Einwilligung?
Nicht zwingend. Das DSG verlangt Transparenz und einen klar definierten Zweck. Eine ausdrückliche Einwilligung ist insbesondere dort wichtig, wo das Gesetz sie verlangt oder wo die Daten später für Marketingzwecke verwendet werden.
Darf ich bestehende Kundschaft per E-Mail kontaktieren?
Unter bestimmten Voraussetzungen ja. Wenn Kundinnen und Kunden ihre Kontaktdaten im Zusammenhang mit einem Kauf hinterlassen haben und auf die Abmeldemöglichkeit hingewiesen wurden, dürfen ähnliche Produkte oder Dienstleistungen beworben werden.
Datenschutz schafft Vertrauen und Rechtssicherheit
Rechtssichere Lead-Generierung beruht auf drei Dingen: Transparenz gegenüber den Personen, deren Daten Sie erheben, ein sauberes Opt-in im E-Mail-Marketing und der sorgfältige Schutz der Daten. Mit einer klaren Datenschutzerklärung, dokumentierten Einwilligungen und einem Cookie-Hinweis, der zu Ihren Tools passt, stärken Sie das Vertrauen Ihrer Kundschaft und reduzieren rechtliche Risiken.
Wie Sie aus rechtlich sauber gewonnenen Kontakten Kundschaft machen, lesen Sie in unserer Einführung in die Lead-Generierung.
Wir haben zahlreiche Unternehmen bei der Umsetzung des revidierten DSG begleitet. Jede Umsetzung lassen wir durch einen auf Datenschutz spezialisierten Anwalt prüfen, damit Ihre Formulare, Datenschutzerklärungen und Einwilligungen rechtlich sauber aufgesetzt sind.
Jetzt kostenloses Erstgespräch buchen


Unsere Projekte und Kompetenzen haben Sie neugierig gemacht?
Folgen Sie uns auf LinkedIn!
Kontakt
Quicklinks

